

Cookie 弹窗不是“放一个接受按钮”就完成了。面向英国、欧盟等市场时,非必要追踪通常需要真实选择;在体验上,接受与拒绝也不应该被设计成一场视觉诱导。
01 Cookie Banner 首先是选择界面,不是营销位
很多企业做海外官网时,会把 Cookie 弹窗当作一个必须存在的合规组件:底部一条黑色横幅,左边一段很长的法律文案,右边一个醒目的“Accept All”,旁边把拒绝藏进“Settings”。页面看起来像完成了任务,但用户并没有获得真正对等的选择。
不同国家和地区适用规则不同,本文不是法律意见,但英国 ICO 和法国 CNIL 的公开指导都提供了非常清晰的设计方向:对于非必要追踪,应让用户能够真实选择,而不是通过视觉或交互成本把人推向接受。
02 接受和拒绝,不应该是“一键 vs. 三层设置”
CNIL 的公开问答明确表示,拒绝 Cookie 应当像接受一样容易,并举例建议在同一层级提供“Tout accepter / Tout refuser”。英国 ICO 针对 Cookie Banner 的执法材料同样指出,缺少同等显著的“Reject All”选项可能无法形成有意义的同意。
因此,一个常见但风险很高的设计是:主按钮“全部接受”使用高对比填充,拒绝只能先进入设置,再逐项关闭,最后还要保存。它在转化上可能提高接受率,却把选择成本人为做成不对称。
03 非必要 Cookie 不应在同意前偷偷开始工作
ICO 的公开执法说明还强调:非必要广告 Cookie 不应在用户有效同意之前放置;如果用户选择拒绝,也不应继续放置这些追踪器。对设计团队来说,这意味着 Cookie Banner 不是纯 UI 项目,它必须和实际脚本加载逻辑同步。
设计稿里有“Reject All”并不代表网站真的尊重了拒绝。开发需要把分析、广告、个性化等脚本按照类型管理,并确保用户选择能够真正影响是否加载。必要 Cookie 与非必要 Cookie 也要在文案和设置中区分清楚。
04 第一层弹窗应该说清什么,不应该说什么
第一层信息不需要把整份隐私政策塞进去。用户需要快速知道:为什么出现这个弹窗、使用哪些大类 Cookie、哪些是非必要、他的选择会产生什么影响,以及可以在哪里进一步设置。
文案要具体,不要用“为了提供最佳体验,我们使用 Cookie”这种只有好处、没有实际目的的表述。更透明的写法是说明“用于网站基本功能、访问统计和营销衡量”等不同目的,并把详细说明链接到 Cookie 政策或偏好设置。
05 二级设置应该按“目的”组织,而不是让用户看技术清单
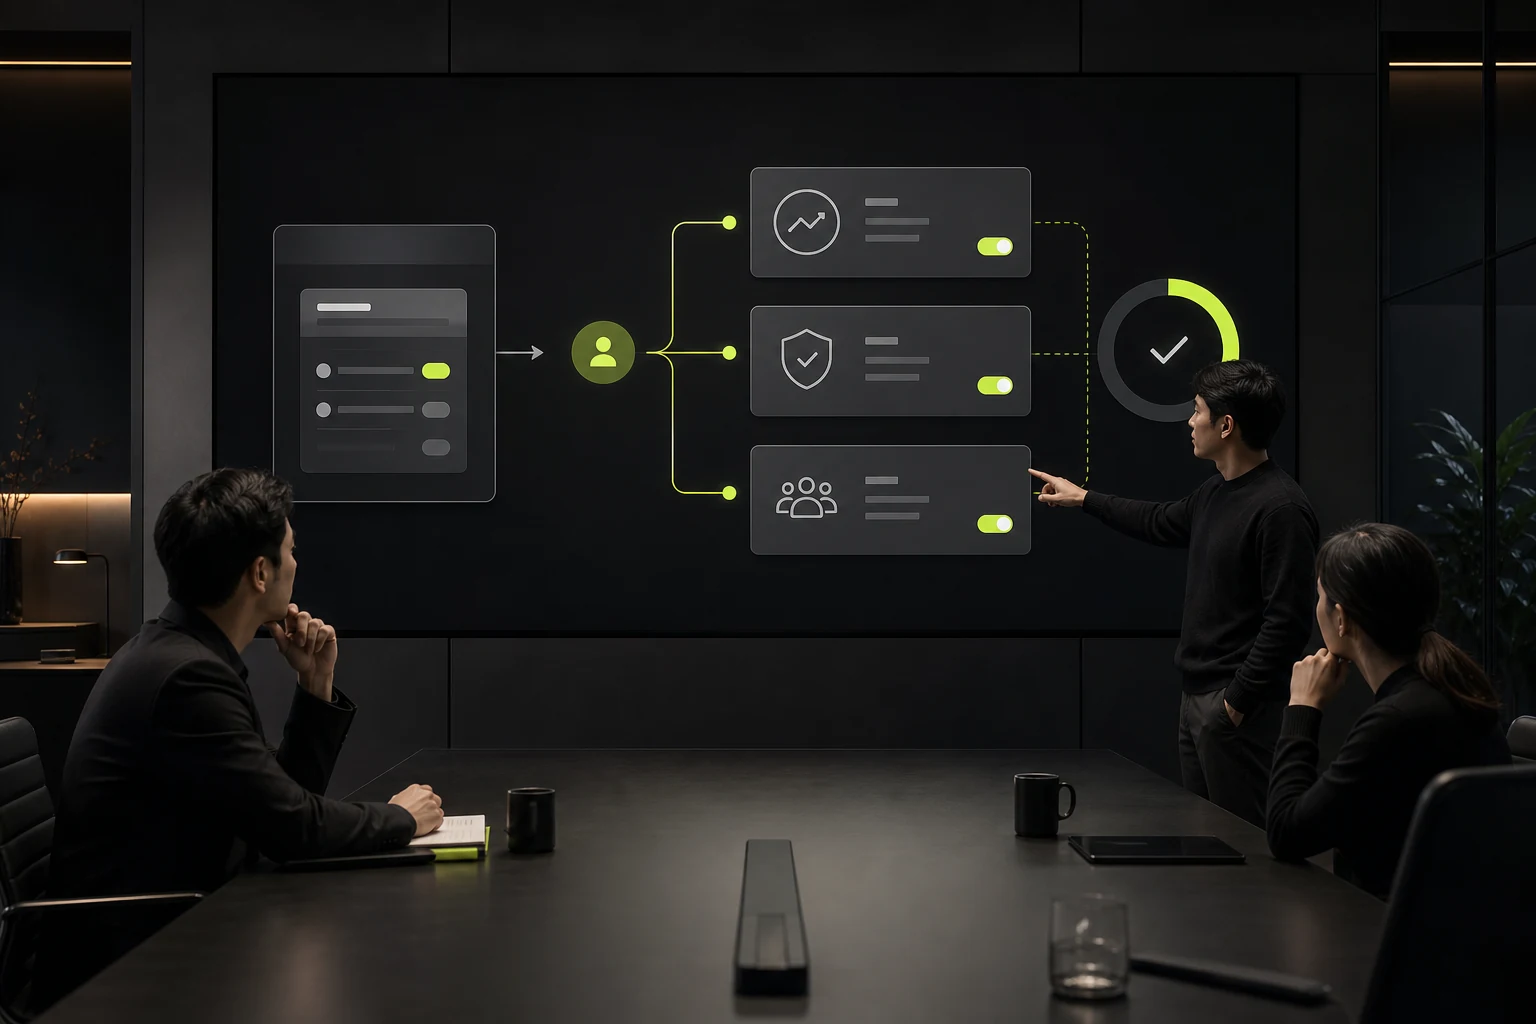
普通用户通常无法判断 _ga、IDE、fr 这类 Cookie 名称意味着什么。设置面板更适合按“必要”“统计”“个性化”“广告/营销”等目的分组,再允许用户进一步查看具体服务和保存期限。
必要类可以明确说明其为什么无法关闭;其他类别应使用清晰开关或复选框,不要默认开启后再用模糊文案诱导用户保留。设置面板同样要有明显的“保存选择”,并保证关闭、返回和键盘操作都正常。
06 用户应该能够之后再修改,而不是“一次选择永久生效”
CNIL 的公开指导建议用户可以随时撤回同意,例如通过页脚中的 Cookie 设置入口;它也建议在一段时间内记住同意或拒绝,避免反复弹窗骚扰。
从体验角度看,这一点非常重要。Cookie Banner 如果只能在第一次访问时出现,用户之后找不到设置,就失去了控制权。企业官网可以在隐私政策附近、页脚或固定隐私入口提供“Cookie 设置”,让用户重新打开管理面板。
07 不要为了接受率使用暗黑模式
常见暗黑模式包括:拒绝按钮做成接近背景色、关闭弹窗等于默认接受、用“继续浏览即同意”暗示被动接受、把“仅必要”藏得很深,或者每次访问都重新弹窗直到用户接受。
这些做法短期可能让统计数据更完整,但会直接损害用户信任。对于希望在海外建立长期品牌的企业来说,一个公平、清楚的隐私界面本身也是专业度的一部分。
08 结论:把 Cookie 选择当成一次品牌信任测试
一个成熟的 Cookie Banner 应该做到:目的说清楚、接受和拒绝都容易、非必要脚本尊重选择、设置可重新打开、视觉上不故意诱导。
具体法律要求要根据企业服务地区、追踪技术和数据处理方式由专业法律或隐私人员确认,但设计团队至少可以先守住一个原则:用户看到的选择应该是真实的,而且每个选项的交互成本应该合理。
常见问题
企业官网一定需要 Cookie 弹窗吗?
不一定,取决于所用 Cookie/追踪器、服务地区和适用法律。仅使用严格必要 Cookie 的情况与使用广告追踪的要求可能不同。
“关闭弹窗”可以等于同意吗?
在许多同意框架下不应这样设计。以 CNIL 指导为例,除明确接受动作外,关闭等行为不应被视为同意。
拒绝按钮必须和接受按钮完全一样吗?
不同法域表述不同,但核心是拒绝不能比接受明显更困难。CNIL 明确要求拒绝应同样容易。
Cookie 设置入口应该放在哪里?
常见做法是在页脚、隐私中心或固定隐私入口长期提供,以便用户之后重新修改选择。
使用 Cookie Banner 工具后就一定合规吗?
不一定。组件只是界面,还需要检查实际脚本是否在同意前加载、拒绝后是否停止,以及政策内容是否与真实处理一致。
相关服务与进一步咨询
 链接复制成功








