

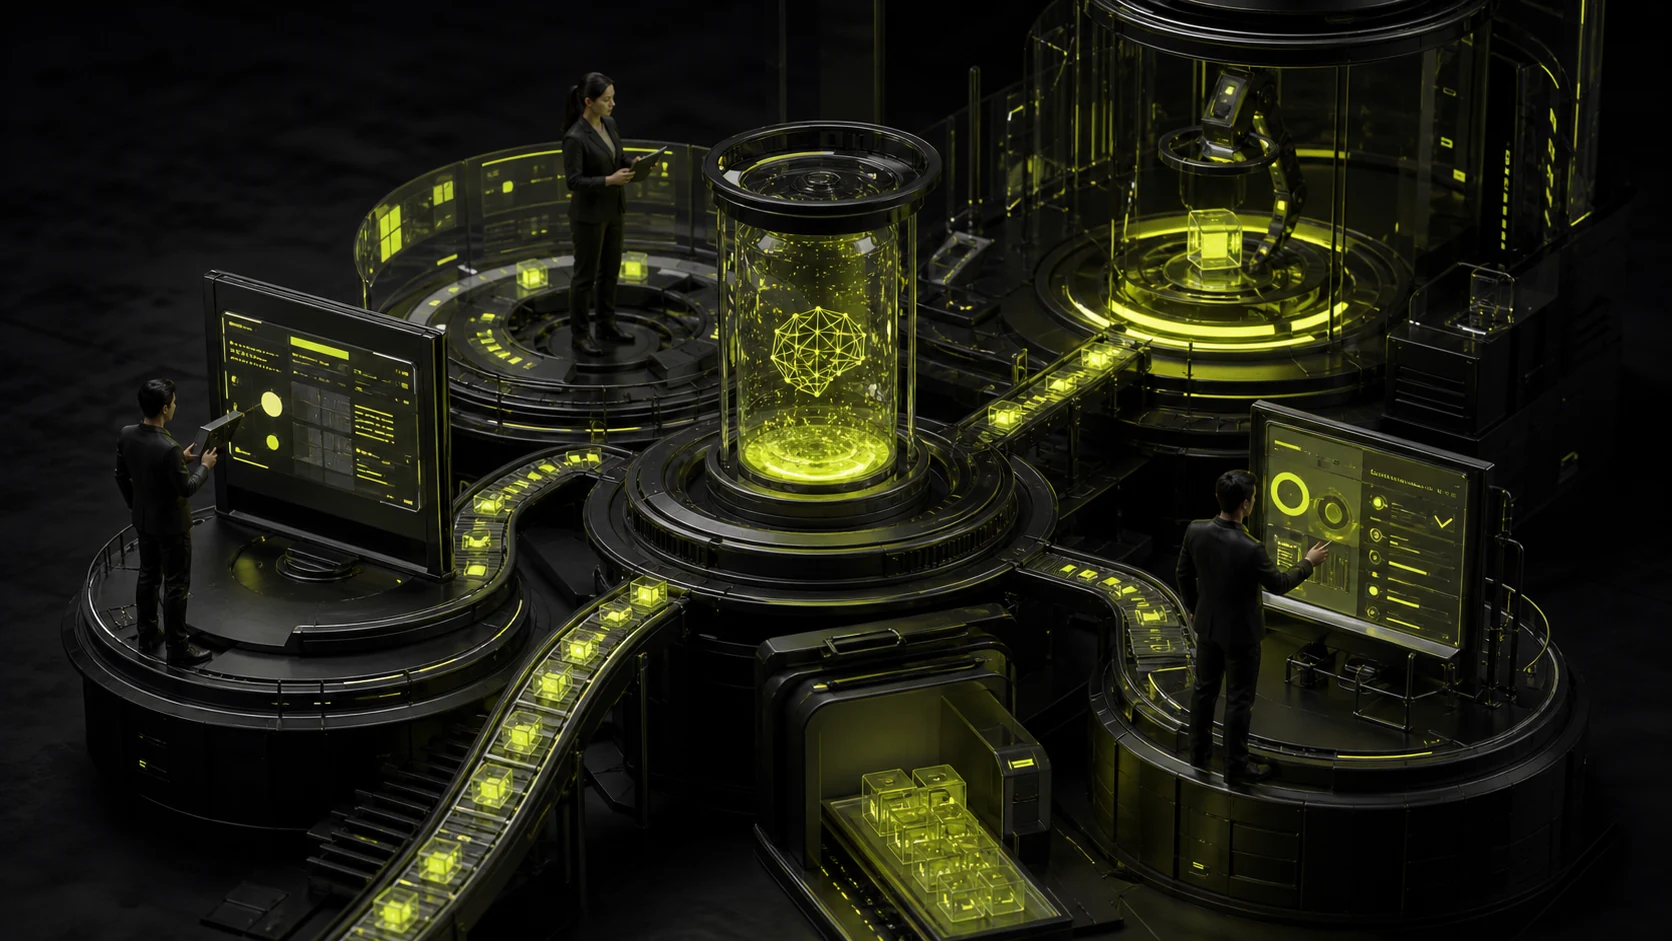
Agent 日志不应该是开发者 Trace 的原样输出。用户真正需要的是一条可读的因果链:谁发起、Agent 怎么理解、调用了什么、谁批准、产生了什么结果、能否撤销。
当 AI 只生成一段文字时,历史记录主要帮助用户找回内容;当 AI Agent 可以更新 CRM、修改文件、调用 API、发消息甚至触发支付后,“历史”就变成责任证据。没有任务历史,用户无法回答最基本的问题:刚才到底发生了什么?
01 先把结论讲清楚:审计日志要记录“因果链”,不是记录所有 Token
一条有用的 Agent 审计记录应该让非开发者也能看懂:目标是谁提出的、系统做了哪些关键决策、调用了哪些工具、哪些步骤经过人工批准、外部状态发生了什么变化,以及最后如何验证结果。
02 一、先区分三种日志:用户历史、运营日志和技术 Trace
用户历史面向业务用户,强调任务和结果;运营/合规日志面向管理员,关注身份、权限、审批和异常;技术 Trace 面向工程团队,包含模型请求、工具耗时、错误栈等细节。把三类信息全部塞进一个页面,会既难读又泄露敏感信息。
03 二、每个任务至少要保存六类关键证据
- 发起者与时间:谁在什么时间、哪个工作区发起。
- 目标与输入:用户原始目标,以及后来补充/修改的约束。
- 计划与关键决策:Agent 选择了哪些步骤、为什么切换路径。
- 工具与权限:调用了什么系统、读写了哪些资源、使用了什么授权。
- 人工审批:审批人、批准的具体参数、批准范围和时间。
- 结果与验证:实际改变了什么、是否成功、是否回滚、后续状态。
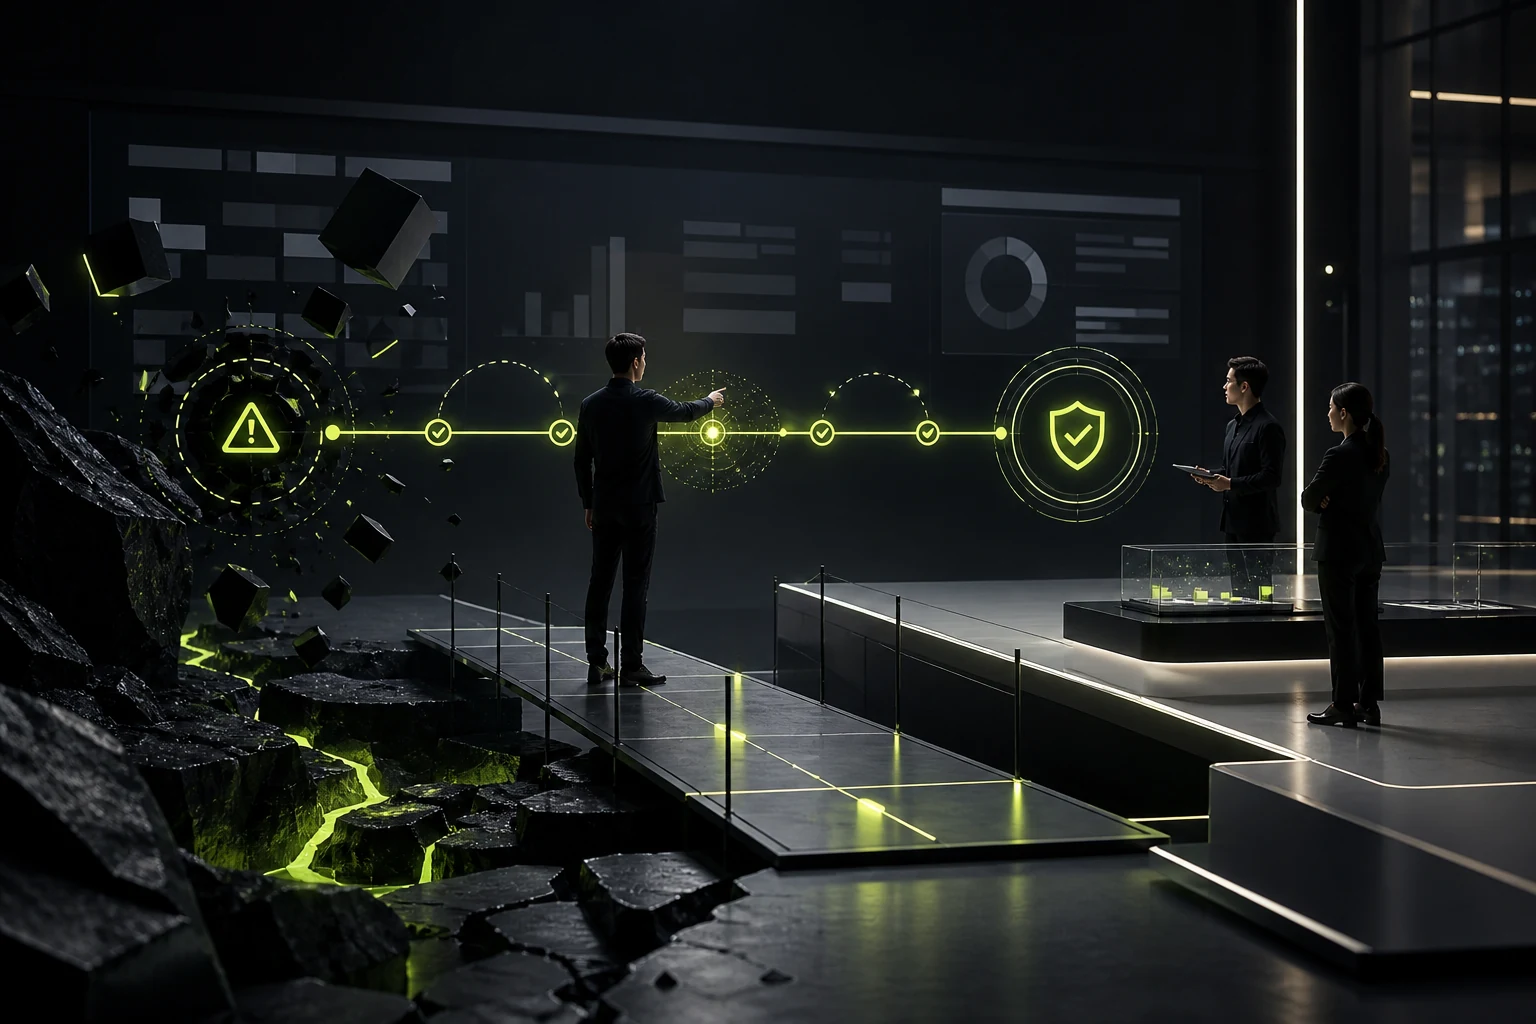
04 三、日志页面应该按“任务时间线”组织
比起按系统事件排列 200 条记录,更适合用户的是阶段时间线:理解任务 → 收集信息 → 提议操作 → 等待批准 → 执行 → 验证。每个阶段可以折叠,默认显示关键摘要,需要时再展开原始请求、API 参数和证据。
05 四、审批记录必须保存“批准时用户看到了什么”
只记录“用户点击批准”并不够。真正可追责的审批应该保存当时展示的动作对象、范围、金额、收件人或其他关键参数。如果 Agent 在审批后又修改参数,系统应该重新请求确认,而不是沿用旧批准。
06 五、外部效果要和工具调用分开记录
工具调用成功并不等于业务结果成功。例如 API 返回 200,但邮件实际被拒收;更新 CRM 成功,但字段值不符合规则。日志应同时记录“执行动作”和“验证结果”,避免系统把调用完成误判成任务完成。
07 六、敏感信息要可审计,但不能无限暴露
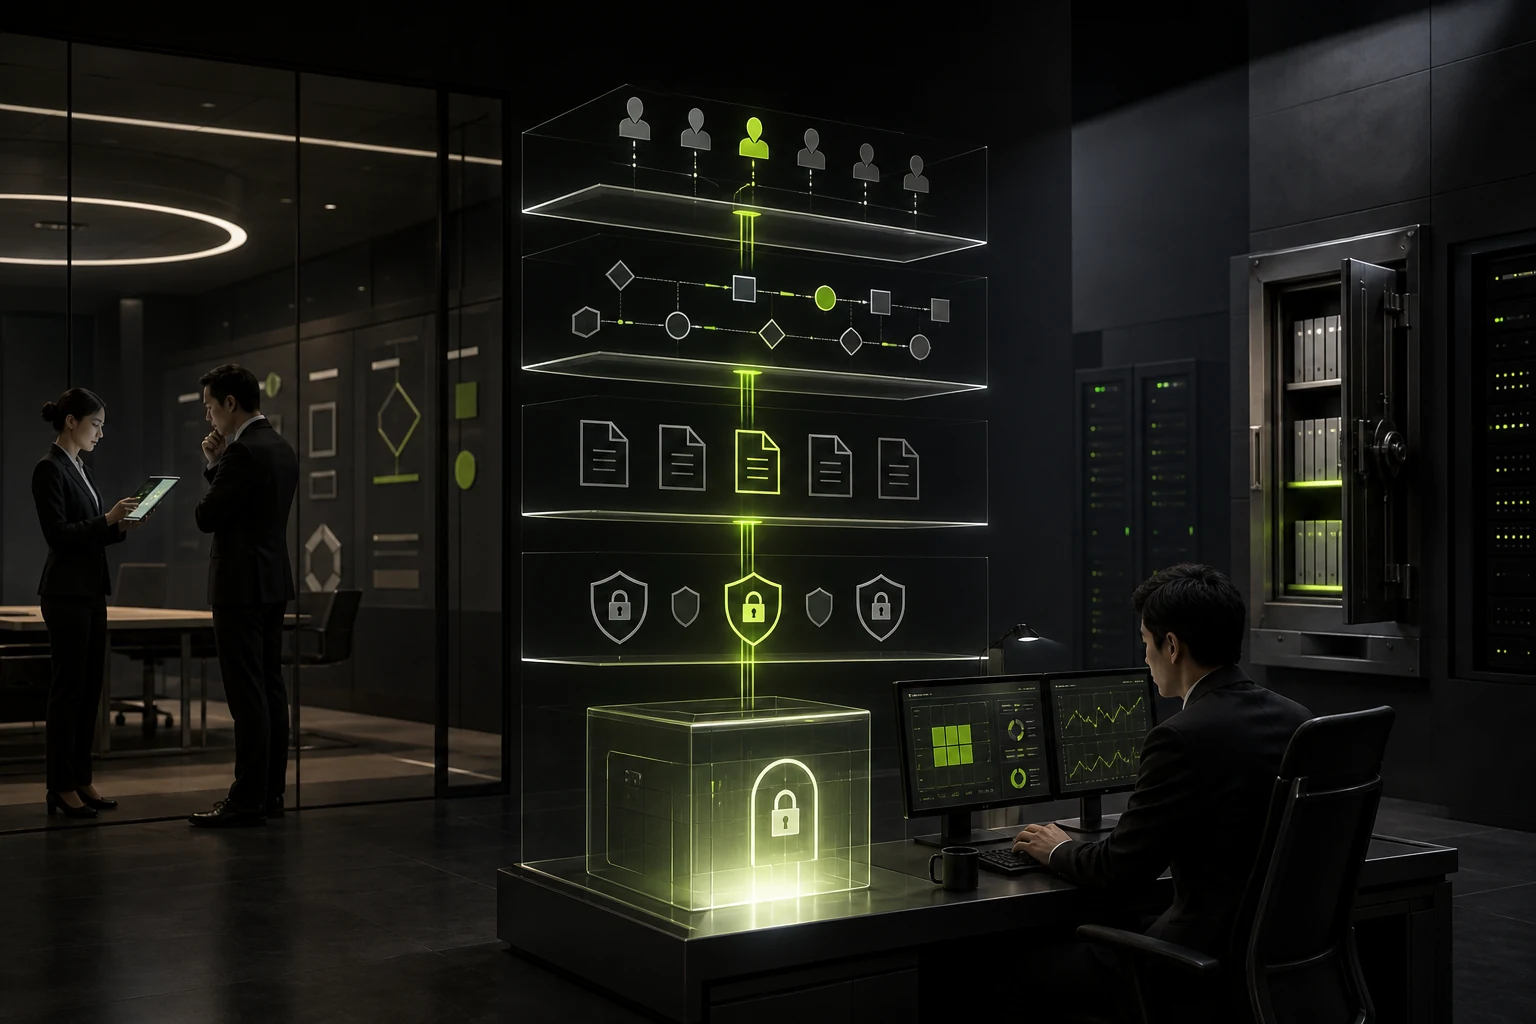
审计需要足够证据,同时也可能包含客户数据、密钥、Prompt 或受限文档。界面应基于角色做脱敏和访问控制;技术日志中的 Token、密钥、完整文件内容通常不应该直接显示给普通管理员。保留多久也应由组织的风险与合规要求决定。
08 七、为撤销和事故调查预留入口
如果动作可逆,任务历史应直接提供恢复入口,并清楚显示恢复会影响什么。对于无法自动撤销的动作,也要保留影响清单,帮助人工修复。发生安全事件时,管理员应能够按 Agent 身份、工具、用户、时间和资源快速筛选。
09 界达设计建议:把 Agent 历史当作产品的一等页面
不要把它藏在“开发者设置”里。对于真正会行动的 Agent,任务历史、审批和异常本身就是用户信任界面。用户越容易复盘一次行动,就越敢把下一次任务交给系统。
10 八、给日志建立“事件语义”,避免每个工具各写一套
当 Agent 连接几十个系统后,原始日志名称会非常混乱:tool_call、API request、function result、workflow step。产品层应抽象成稳定事件类型,例如“读取资源、生成提议、请求批准、执行变更、验证结果、撤销操作、权限拒绝”。这样管理员可以跨工具筛选,也便于后续合规和告警。
事件还应保留对象 ID、动作前后状态摘要、Agent 身份、发起用户、审批人和关联任务。对于批量操作,日志最好既有任务级摘要,也能展开到单个对象。
11 九、把“可读摘要”和“原始证据”分层
普通业务用户需要 30 秒看懂发生了什么;安全团队可能需要完整请求、响应和时间戳。可以默认展示自然语言时间线,同时为有权限角色提供 Evidence/Raw details。这样既避免用技术噪声淹没用户,也不会因为追求简洁丢失审计证据。
常见问题
AI Agent 审计日志和普通操作日志有什么不同?
Agent 需要额外记录目标理解、计划、模型决策、工具调用、人工批准和外部效果,才能还原完整因果链。
是否需要保存完整 Prompt 和模型输出?
技术排障可能需要,但不应默认向所有用户展示,也要考虑敏感数据、保留期限和访问权限。
为什么审批记录要保存具体参数?
因为“批准一个动作”和“批准某个具体收件人、金额、文件”的责任含义完全不同。
日志可以帮助防 Prompt Injection 吗?
日志本身不能阻止攻击,但能帮助检测异常工具调用、追踪影响范围、调查根因并改进权限策略。
Agent 历史要保留多久?
没有统一答案,应根据数据敏感度、业务风险、合规和事故调查需要确定,并设置分级保留和删除策略。
相关服务与进一步咨询
 链接复制成功








