

AI Agent 的安全边界不能靠“不要做危险操作”这句 Prompt。权限必须在身份、数据、工具和动作层被技术系统真正限制,并让用户看得懂、能控制。
Agent 产品的风险和普通聊天产品有本质差别:聊天模型回答错了,用户可以不采纳;Agent 如果拥有写入、发送、删除或支付权限,错误会直接改变真实世界。OpenAI 和 Microsoft 的 Agent 安全实践都越来越强调 least privilege、受限工具访问、对高风险操作请求确认以及端到端可审计。
01 先说结果:权限设计要控制“能看到什么”和“能做什么”
企业 Agent 至少需要两条独立边界:数据访问边界决定它能读取什么,代理能力边界决定它能替用户执行到什么程度。权限越贴近当前任务,攻击和误操作的影响半径越小。
02 一、Agent 应该拥有独立身份,而不是永久借用管理员账号
如果 Agent 所有操作都以某个超级管理员 Token 执行,就很难审计,也无法精确撤销。更合理的是把 Agent 当作一类可管理主体:有唯一身份、所属工作区、角色、权限策略和操作历史。谁创建、谁授权、谁最后使用,都应该可追溯。
03 二、最小权限:只给完成当前任务所需的数据
例如“总结客户会议”只需要读会议记录,不需要修改 CRM;“创建跟进任务”可能需要读取客户和写入任务,但不需要删除客户。权限模型最好能细到资源和动作,而不是只提供“允许访问 CRM”这种宽泛开关。
04 三、最小代理能力:不是能做的都让它自动做
Microsoft 对 Agent 安全的讨论进一步强调“least agency”:即使 Agent 技术上有权限,也不意味着每个动作都应自动执行。高风险操作可以要求用户再次确认、限定数量/金额、限制目的地或只允许生成草稿。
05 四、读和写要分开,写和删除更要分开
很多系统把“连接某个应用”设计成一次性全部授权,用户很难理解风险。更好的界面把读取、创建、修改、删除、对外发送等能力分级。默认从只读开始,在真实任务需要时再升级。
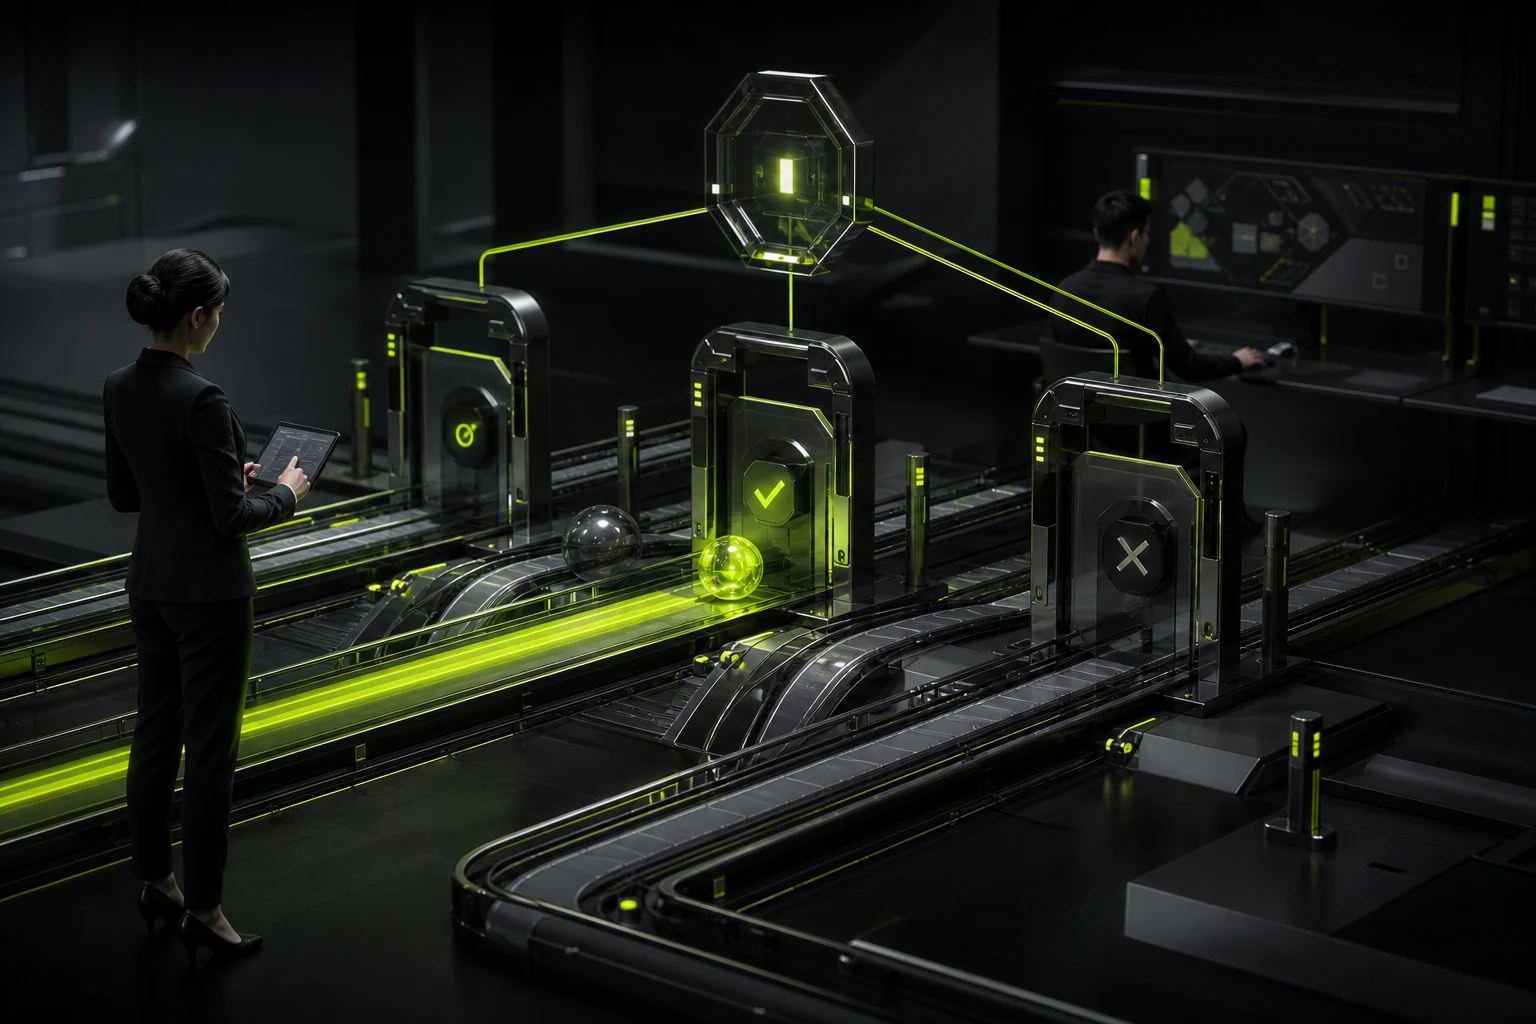
06 五、临时授权比永久授权更适合高风险能力
对偶发任务,可以使用一次性或会话级授权,例如“仅允许本次向这 3 个客户发送草稿”。授权结束后自动失效。这样既不阻断工作,也减少长期暴露面。
07 六、审批界面要展示“动作对象 + 参数 + 影响”
不要只写“Agent 请求执行工具:send_email”。用户需要看到收件人、主题、附件、是否包含敏感信息,以及执行后是否可撤回。对批量操作还要显示数量和异常项。确认是安全控制,不是一个通用 Modal。
08 七、外部内容一律按不可信输入处理
Agent 浏览网页、读取邮件或第三方文档时,内容可能包含 Prompt Injection。产品不能把“来自可信域名”误解成“内容一定可信”。要隔离外部内容、限制工具权限、避免把敏感信息自动回传,并对高影响动作进行独立验证和审批。
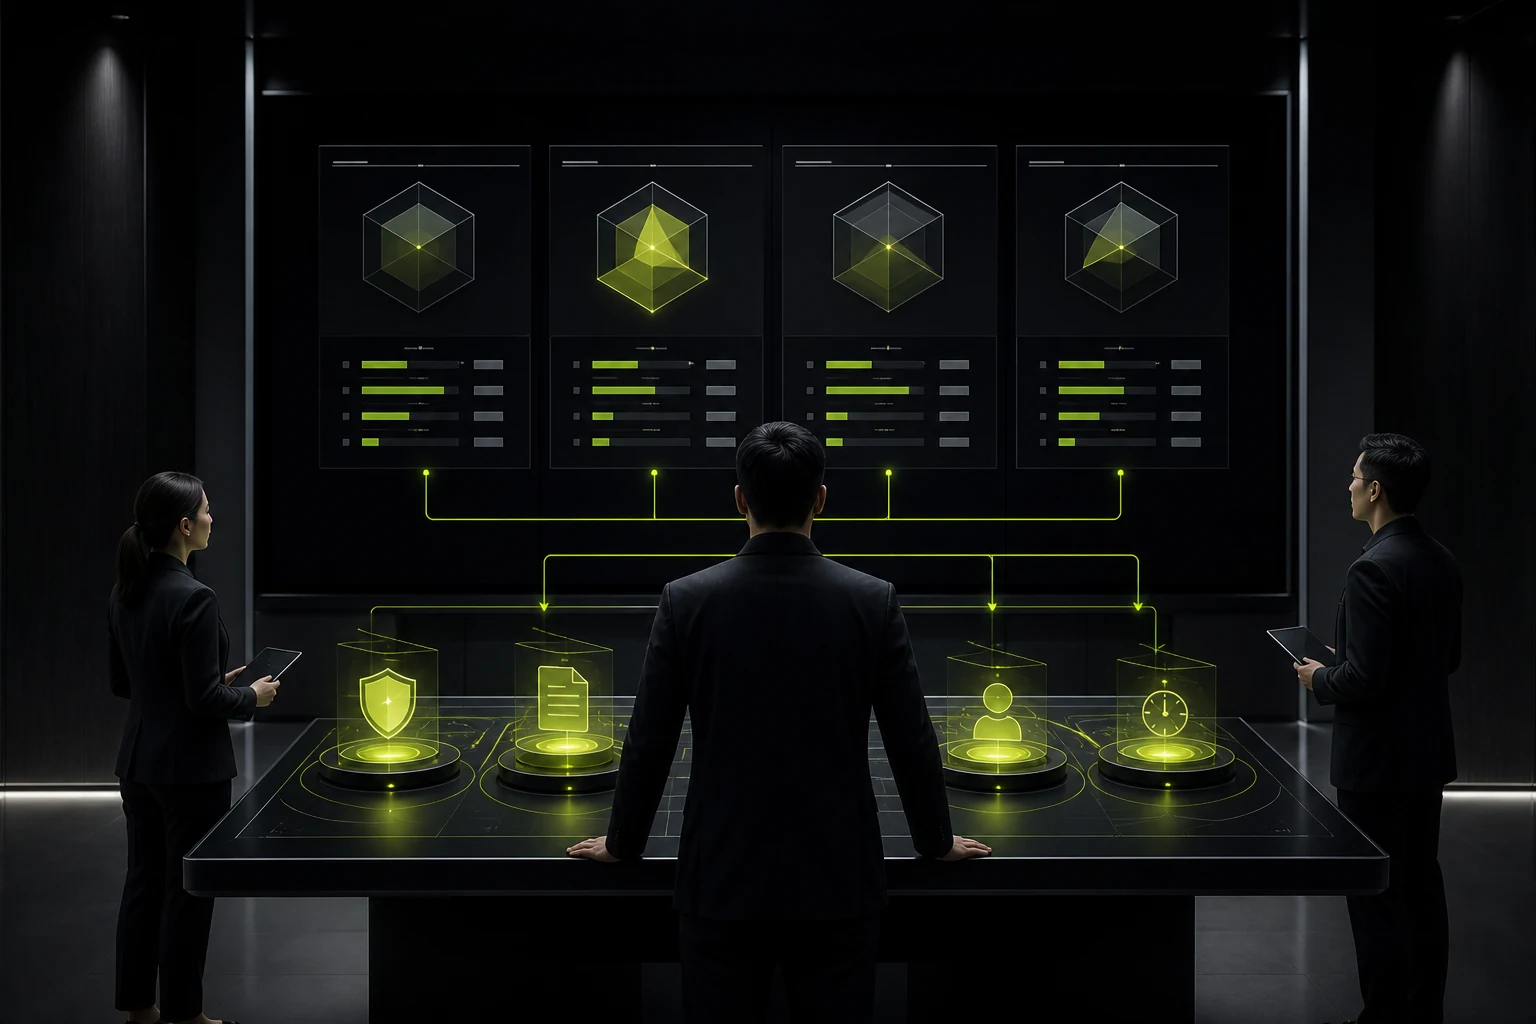
09 八、权限页应该让管理员看见“真实有效权限”
管理员需要的不只是配置表,而是回答:这个 Agent 当前能访问哪些系统?能执行哪些动作?哪些权限来自继承?哪些即将过期?过去 30 天实际使用了哪些能力?长期未使用的权限可以提示收紧。
10 最后:Agent 的能力越强,权限 UX 越不能做成后台附属功能
企业愿意给 Agent 更多任务的前提,不是相信模型永远不会错,而是相信系统把错误限制在可控范围内。清晰、最小、临时、可审计的权限,是 Agent 能真正进入业务流程的基础设施。
11 九、用“权限矩阵”把抽象授权变成可讨论的产品规则
团队可以按 数据敏感度 × 动作风险 建立权限矩阵。例如公开数据读取可自动;内部数据读取允许但记录;客户数据导出需要审批;删除、付款、对外发布默认禁止或采用一次性授权。矩阵的价值是让产品、安全和业务用同一套语言讨论,而不是每新增一个 Tool 就重新争论。
权限矩阵还应覆盖异常情况:Agent 是否允许跨工作区复制内容?能否把内部数据发送给外部模型?能否调用另一个 Agent?这些“组合权限”往往比单个 API 权限更容易产生意外影响。
常见问题
Agent 可以直接继承当前用户全部权限吗?
不建议默认完整继承。至少应限制到当前任务真正需要的资源和动作,高风险能力再单独授权。
为什么还需要“最小代理能力”,有最小权限不够吗?
因为 Agent 即使有合法权限,也可能在不恰当的时间自动执行。最小代理能力控制的是自动化程度和行动自由度。
一次性授权适合哪些场景?
批量发送、导出敏感数据、修改权限、付款、删除等低频高风险动作非常适合临时或一次性授权。
工具白名单能完全防 Prompt Injection 吗?
不能,但能显著限制攻击可利用的能力。还需要不可信内容隔离、参数校验、审批、日志和异常检测。
权限设计最常见的错误是什么?
把“连接应用”当成一次全量授权,读写不分、长期不过期、管理员看不到实际影响范围。
相关服务与进一步咨询
 链接复制成功








